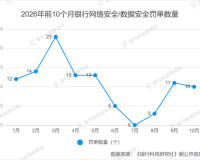
全部/社区/安全内参 · 最新资讯安全与破解社区 · 安全内参 · 最新资讯刚刚更新实时榜 20 条今日全部 20 条统计中今日全部:今天 00:00 起上过榜的每条热搜,含最高排名与在榜时长近 30 天历史展开HISTORY近 30 天历史柱高表示当天去重热搜数量← 更早 30 天更近 30 天 →实时榜收起3623202420253626322729283029323020312001350230033404320529062007200831094010301132123113201420153516321730182919342020今天10/23—11/21 有历史数据011825AI攻击杀疯了!欧盟委员会内部管理系统因此中断超10天据外媒曝光,欧盟委员会遭受ARTEX AI攻击,导致人事管理系统中断至少10天,全体员工数据可能泄露;欧盟委员会承认遭受AI辅助网络攻击,部分系统持续受到影响,但未发现全体工作人员数据遭泄露的证据;近一个多月来,...安全内参021092美空军装备司令部发布数据与人工智能战略及实施计划旨在通过数据治理、人工智能技术应用及人员能力建设,提高决策效率、优化业务流程并加快作战能力开发与交付。国防科技要闻03986《信息安全技术 可信执行环境产品安全技术要求》等3项公共安全行业标准公开征求意见可信执行环境产品安全技术要求、多方安全计算产品安全技术要求、联邦学习产品安全技术要求。公安信安标委041017《网络安全标识 消费类智能门锁安全要求》等3项网络安全标准实践指南公开征求意见秘书处现组织对《网络安全标识 消费类智能门锁安全要求》等3项网络安全标准实践指南面向社会公开征求意见。全国网安标委05100610月新增10个银行网络安全/数据安全罚单,再现外资银行10月还有一家外资银行因数据安全问题被罚,为今年第三家收到数据安全罚单的外资银行。银行科技研究社061002VMware vCenter目录服务身份认证绕过漏洞(CVE-2026-123890)在野利用通告攻击者可利用该漏洞直接建立以 administrator@vsphere.local 身份的认证会话,从而获得系统管理员权限,完全控制 vCenter 及关联的虚拟化基础设施,包括虚拟机管理、配置修改、数据窃取及横向移动等严重危害。奇安信 CERT07768《金融智能体可信互联研究报告》成果解读提出通过构建涵盖金融应用层、基础信任层、通信服务层、物理网络层等的智能体通信框架,实现智能体间“安全互认、高效互通、合规互信”,为金融机构运用智能体提升跨系统协同效率、增强业务创新能力和应用安全水平提供...北京金融科技产业联盟08852“补,或者死”:AI正把网络安全带回90年代每个 AI agent,都应被视为潜在的内部威胁来管理。随机小分队092205关于“银狐”系列网络攻击活动利用VPN客户端软件安装包传播木马病毒的预警报告我国境内连续发现多个包含木马病毒的VPN客户端软件安装包程序,主要针对Windows平台用户。国家计算机病毒应急处理中心101514关于AI内在安全坍塌风险的分析及建议本文通过剖析ISC这一新型AI高危内生缺陷的产生机理,结合其风险特征,提出ISC专项评测准入、推理全链路监测审计以及产业协同治理等应对思路,为构建AI内生安全防护体系提供支撑。中移智库112372phpAfterShell:PHP反序列化远程代码执行漏洞(CVE-2026-126714)安全风险通告攻击者可以利用该漏洞,通过会话上传进度等途径影响会话数据并在写入过程中制造中断,使后续 session_start() 将混合内容反序列化为攻击者控制的对象,结合应用中的 gadget chain 实现远程代码执行,同时还可破坏会...奇安信 CERT121473统一基线与行业校准:《重要数据识别目录》系列国标征求意见稿解读2026年11月,《重要数据识别目录》系列国家标准征求意见稿公布,含总则及民航、电信、工业、航天、地理信息五个行业领域。本文梳理总则确立的通用识别基线,比较各行业分类维度与量化阈值差异,归纳重要数据与核心数...中伦视界134332安全漏洞太低级!头部AI催收平台敏感数据全部暴露印度头部AI催收平台CreditNirvana被曝存在两个高危漏洞,其前端代码内嵌了有效API密钥可获取平台管理员访问权限,并利用身份验证不当缺陷可进一步获取所有数据;该平台数百万用户债务催收相关的敏感信息全部可以访问...安全内参141205“工业规模蒸馏”泛安全化使用与AI治理的有效边界识别本文的核心判断是,技术行为、权利损害、公共风险与管制措施之间,需要分别建立可以检验的联系。大规模调用可能构成调查线索,未经授权的模型提取也可能损害合法权益,但两者都不能自动证明特定企业的整体研发来源……中国信息安全152140英国教育部就建立教育科技与AI产品安全认证方案公开咨询本次咨询重点涉及认证范围、安全标准、评估方法、实施主体、持续监督及采用机制等事项。三所数据安全163797Vite远程代码执行漏洞(QVD-2026-112681)安全风险通告攻击者只需向暴露的开发服务器发送恶意 HTTP 请求即可实现任意文件读取或远程代码执行,严重威胁开发环境的机密性与完整性。奇安信 CERT171938网络空间安全靶场全景参考图从治理要求、用户任务和两条工作主线展开靶场能力,区分装备试验鉴定与人员训练演练。时间之外沉浮事183035Microsoft AI Agent开发框架遭遇供应链攻击,被植入恶意代码分析显示,此次攻击并非传统意义上的仿冒包名(Typosquatting)攻击。恶意版本由微软关联的合法PyPI发布者账号上传,初步判断该账号遭攻击者劫持接管。白泽安全实验室192660JAVA远程代码执行高危漏洞预警当攻击者向Java应用提交特制的Base64数据时,可触发堆内存越界写入,造成敏感信息泄露甚至远程代码执行。国家网络安全通报中心206142nginx2root nginx多个远程代码执行漏洞安全风险通告本次披露的 5 个漏洞均为内存破坏类缺陷(1 个整数下溢导致的堆越界读写、4 个释放后使用),每一条都可独立造成远程代码执行,但触发所需的配置不同,不构成互相依赖的利用链。奇安信 CERT
 什么火了